会社や大学のWi-Fiにスマホをつなごうとしたら「CA証明書」という欄が出てきて、何を選べばいいのか手が止まった。ニュースで「認証局の中間CA証明書に問題」と聞いて、自分に関係があるのか気になった。そんな方も多いのではないでしょうか。
この記事では、CA証明書の意味と仕組みを身近なたとえで整理し、Wi-Fiの設定で聞かれたときの選び方、インストールを求められたときの判断、2026年10月のeMudhraの問題でやることをまとめます。内容は2026年10月24日時点の情報です。
CA証明書は、サイトの身元を保証する「認証局(CA)」自身の身分証明書です。ふだんは端末に最初から入っているものが自動で使われるため、利用者が操作するのはWi-Fiの設定と、管理者に案内されたときくらいです。
CA証明書とは?ひとことで言うと「認証局の身分証明書」
CA証明書は、インターネット上で「このサイトは本物です」と保証する機関=認証局(CA:Certificate Authority)が持つ電子証明書です。サイトの運営者は認証局から「サーバー証明書」を発行してもらい、ブラウザはそのサーバー証明書が信頼できる認証局から出たものかを、CA証明書と照らし合わせて確かめます。
運転免許証にたとえると、サーバー証明書が免許証そのもの、CA証明書は免許証を出した役所の印鑑の見本のようなものです。以下では、認証局の役割、3種類の証明書の関係、ブラウザに鍵マークが出るまでの流れの順に説明します。
CA(認証局)は何をしているのか
認証局の仕事は、証明書を申し込んできた人が、そのドメイン(サイトの住所)を本当に管理しているかを確かめてから、証明書を発行することです。確認の深さによって、サーバー証明書はおおむね次の3種類に分かれます。
- DV(ドメイン認証):ドメインを管理していることだけを確かめる。個人のブログでも広く使われる
- OV(企業認証):サイトを運営する組織が実在するかも確かめる
- EV(EV認証):より厳しい書類の審査で組織を確かめる
どの種類も、通信の暗号化とドメインの持ち主の確認を示すだけで、サイトの中身が安全かは保証しません。詐欺サイトでもURLが「https」になっている例があるため、鍵マークだけで信用しないようにしましょう。
サーバー証明書・中間証明書・ルート証明書の関係
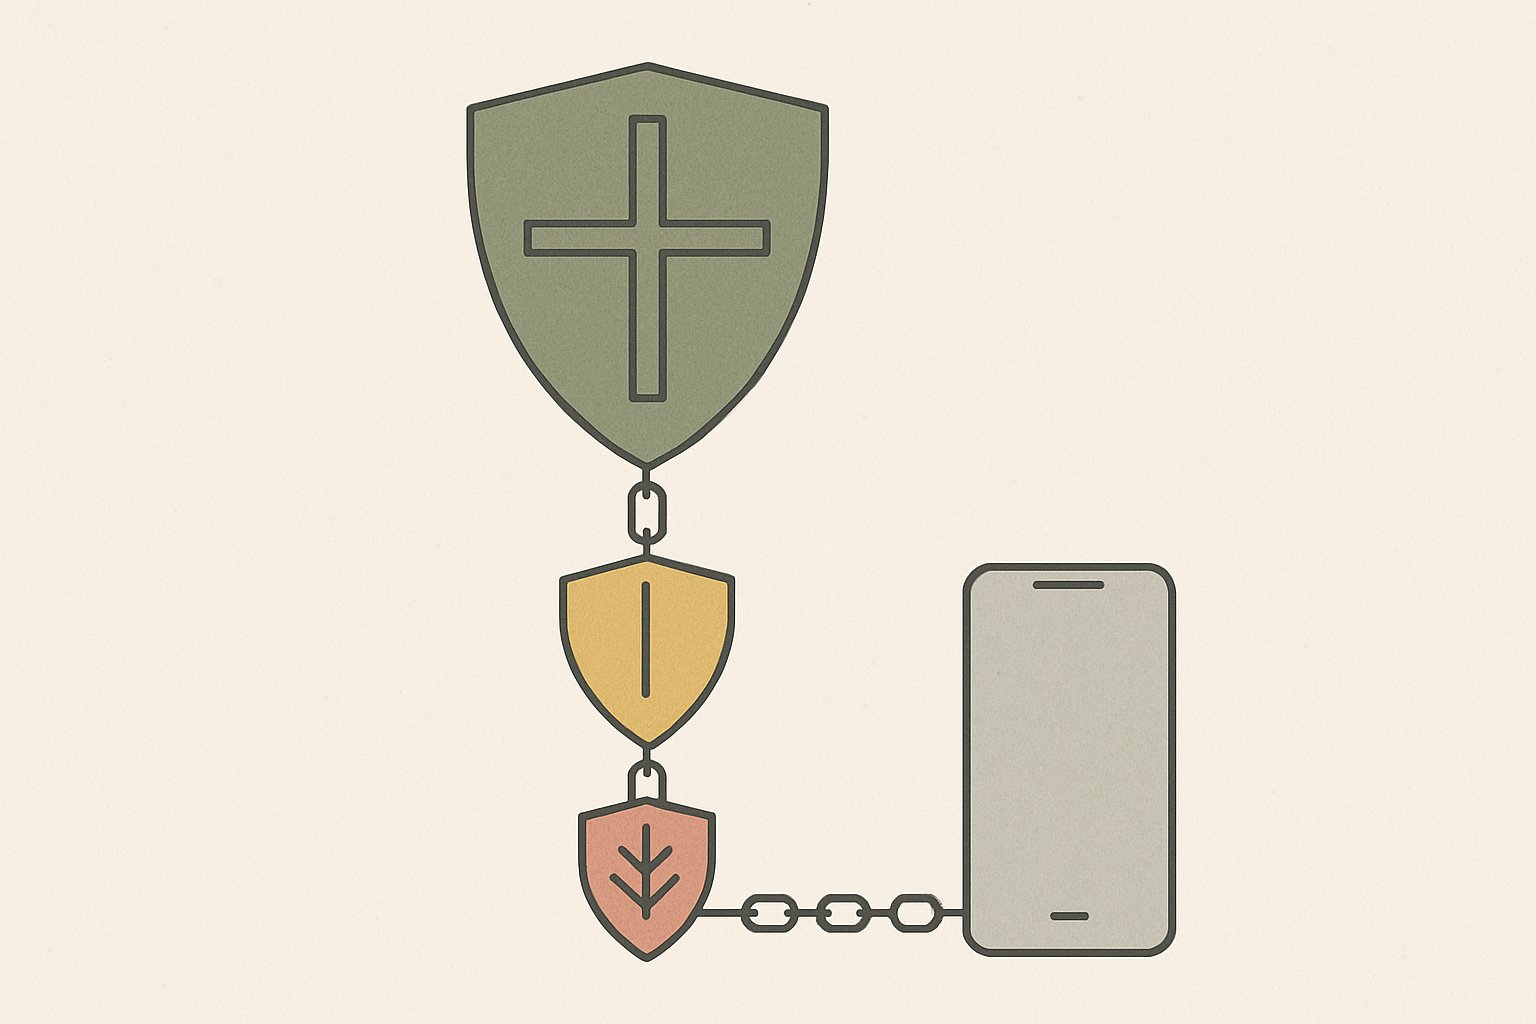
CA証明書には、階層の違いで「ルート証明書」と「中間証明書」があります。いちばん上のルート認証局が自分で自分に署名したものがルート証明書、ルート認証局から発行の仕事を任された中間認証局の証明書が中間証明書です。サイトのサーバー証明書は、ふつう中間認証局から発行されます。
| 種類 | だれの証明書か | どこにあるか | 役割 |
|---|---|---|---|
| ルート証明書 | ルート認証局 | スマホ・パソコン・ブラウザに最初から入っている | 信頼の出発点 |
| 中間証明書 | 中間認証局 | サイトのサーバーが、サーバー証明書と一緒に送ってくる | ルートとサイトの橋渡し |
| サーバー証明書 | 個々のサイト | サイトのサーバー | サイトの身元と、暗号化に使う鍵を示す |
あいだに中間をはさむのは、大切なルート証明書の秘密鍵をふだんの発行作業に使わず、厳重に保管しておくためです。中間認証局に問題が起きても、その中間証明書だけを無効にすれば、ルート全体を作り直さずに済みます。2026年10月のeMudhraの件も、この中間証明書で起きた問題でした。
ブラウザに鍵マークが出るまでの流れ
サイトを開くと、ブラウザは裏側で次の順に確認しています。
- サイトが、サーバー証明書と中間証明書を送ってくる
- ブラウザが、サーバー証明書の署名を中間証明書で確かめる
- 中間証明書の署名を、端末に入っているルート証明書で確かめる
- 有効期限、ドメイン名の一致、無効にされていないか(失効)を確認する
- 問題がなければ、暗号化した通信を始める
この鎖のような確認を「証明書チェーン」と呼びます。どこか1つでもつながらないと、Chromeなら「この接続ではプライバシーが保護されません」といった警告が出ます。なおChromeは2023年に鍵マークを「調整」アイコンに変えたため、鍵が見えなくても異常ではありません。
CA証明書が最初からスマホやパソコンに入っている理由
ふだんサイトを見るだけなら、CA証明書を自分で入れる必要はありません。OSやブラウザを作る会社が、審査に通った認証局のルート証明書をあらかじめ端末に入れて配っているからです。ここでは、その「信頼済みの一覧」の仕組み、端末ごとに中身を確かめる場所、最近大きく変わっている証明書の有効期限について説明します。確認は見るだけにして、一覧にある証明書を消したり無効にしたりしないでください。
OS・ブラウザが持つ「信頼済みの一覧」
信頼するルート証明書の一覧は「ルートストア」と呼ばれ、Apple、Microsoft、Google、Mozillaがそれぞれ管理しています。認証局は監査を受けて基準を満たした場合にだけ一覧に載り、問題を起こすと外されます。基準づくりは、認証局とブラウザ各社でつくる業界団体「CA/ブラウザフォーラム」が担っています。
一覧は、OSやブラウザの更新と一緒に入れ替わります。古いスマホやパソコンで「最近のサイトだけ開けない」ことがあるのは、新しいルート証明書が届いていないためである場合があります。
iPhone・Android・パソコンで確かめる場所
中身を見たいときは、次の場所から確認できます。メニューの名前は機種やOSのバージョンによって少し違います。
| 端末 | 確認する場所 |
|---|---|
| iPhone・iPad | 設定 → 一般 → 情報 → 証明書信頼設定(自分で入れたルート証明書が並ぶ) |
| Android | 設定 → セキュリティ(とプライバシー)→ 暗号化と認証情報 → 信頼できる認証情報(「システム」「ユーザー」のタブ) |
| Chrome | 設定 → プライバシーとセキュリティ → セキュリティ → 証明書の管理 |
Androidの「システム」タブはメーカーやGoogleが入れたもの、「ユーザー」タブは自分や管理者があとから入れたものです。覚えのない証明書が「ユーザー」側にあれば、後のセクションの方法で削除を考えましょう。
証明書の有効期限は短くなっている(200日→100日→47日)
サイトのサーバー証明書には有効期限があり、切れると警告が出ます。CA/ブラウザフォーラムは2025年4月に、有効期限の上限を段階的に縮める決まりを可決しました。
| 証明書の発行日 | 有効期限の上限 |
|---|---|
| 2026年3月14日まで | 398日 |
| 2026年3月15日から | 200日 |
| 2027年3月15日から | 100日 |
| 2029年3月15日から | 47日 |
期限を短くするのは、秘密鍵が漏れたり発行に誤りがあったりしたとき、その証明書が使われ続ける期間を短くするためです。閲覧する側の操作は変わりません。なお、端末に入っているルート証明書はこれとは別の決まりで、10年以上の長い期限を持っています。
スマホのWi-Fi設定で「CA証明書」を聞かれたときの選び方
一般の人がCA証明書という言葉を目にするのは、Androidで会社や大学などのWi-Fiにつなぐときがほとんどです。迷ったら接続先の管理者が出している手順書のとおりに選ぶのが基本で、指定がなければ「システム証明書を使用」を選んでドメインを入力します。ここでは、どんなWi-Fiで聞かれるのか、選択肢の違い、ドメイン欄の書き方の順に説明します。
聞かれるのは会社・大学などの認証付きWi-Fi
家庭のWi-Fiやカフェのフリーワイファイは、パスワードを1つ入れるか、ボタンを押すだけでつながります。一方、会社や大学のWi-Fiでは、1人ひとりのIDとパスワードで利用者を確かめる「エンタープライズ方式(IEEE 802.1X)」が使われることがあります。世界の大学などで共通に使われるeduroamもこの方式です。
この方式では、IDとパスワードを送る前に、端末が「つなごうとしている認証サーバーは本物か」を確かめます。その確認に使うのがCA証明書です。設定画面に「EAP方式」「フェーズ2認証」「ID」と並んでCA証明書の欄が出たら、このタイプのWi-Fiだと考えてください。iPhoneでは、つないだときにサーバーの証明書を「信頼」するかを尋ねる画面が出ます。
家庭のWi-Fiのパスワードを忘れたときは、こちらを参考にしてください。
「システム証明書を使用」「初回使用時に信頼」「検証しない」の違い
AndroidのCA証明書の欄には、主に次の選択肢が出ます。
| 選択肢 | 意味 | 使いどころ |
|---|---|---|
| システム証明書を使用 | 端末に最初から入っているルート証明書で認証サーバーを確かめる | 管理者の指定がないときの第一候補。ドメインの入力が必要 |
| 初回使用時に信頼 | 最初につないだときのサーバーの証明書を覚え、次回から同じかを確かめる | Android 13以降。手順書で指定されたとき |
| (インストールした証明書の名前) | 管理者から配られたCA証明書で確かめる | 組織が独自の認証局を使っているとき |
| 検証しない | 認証サーバーを確かめずにつなぐ | 選ばない。Android 11以降の多くの機種では表示されない |
「検証しない」を選ぶと、本物そっくりの偽のWi-Fiにつないでしまっても気づけず、IDとパスワードを抜き取られるおそれがあります。この危険があるため、GoogleはAndroid 11の途中の更新から、Wi-Fiの設定でこの選択肢を外しました。古い手順書にある「検証しない」が今の機種で選べないのはこのためです。
「ドメイン」欄に入れるもの
「システム証明書を使用」を選ぶと、多くの機種で「ドメイン」の入力欄が出ます。ここには、認証サーバーの証明書に書かれたドメイン名を入れます。端末はその名前と証明書の中身が一致するかを見て、別の組織のサーバーにつながるのを防ぎます。
入れる値は組織ごとに決まっていて、メールアドレスの「@」より後ろと同じとは限りません。必ず情報システム部門や大学の手順書で確かめてください。つながらないときは、次の順に見直すと原因を絞りやすくなります。
- IDとパスワード(「ID@ドメイン」の形で入れる指定がないか)
- EAP方式とフェーズ2認証が、手順書と同じになっているか
- ドメイン名のつづりに誤りがないか
- 端末の日付と時刻が正しいか(ずれていると証明書の期限が合わず失敗する)
それでもだめなら設定を緩めず、管理者に機種とAndroidのバージョンを伝えて相談しましょう。
CA証明書のインストールを求められたら
CA証明書を自分で端末に入れるのは、端末が「信頼する相手」を増やす操作です。証明書は「.cer」「.crt」「.pem」などの名前のファイルや、iPhoneでは構成プロファイルの形で配られます。入れた証明書を悪用されると、暗号化されているはずの通信を途中で読まれるおそれがあるため、入れてよいのは、所属する会社や学校の管理者から正式に案内された場合に限られます。ここでは、入れてよい場面と断るべき場面の見分け方、入れたあとに確認・削除する方法を説明します。
入れてよいのは管理者が案内している場合
会社や学校では、独自の認証局を立てて、社内のシステムやWi-Fiで使っていることがあります。その場合、配られたCA証明書を入れないと、社内サイトで警告が出たり、Wi-Fiにつながらなかったりします。会社のセキュリティ製品が通信を検査するために、ルート証明書の導入を求めることもあります。
- 案内が、社内ポータルや学校の公式サイトなど正規の経路から来ているか
- 何のための証明書か(Wi-Fi用か、社内サイト用か)が説明されているか
- 会社支給のスマホなど、対象の端末が指定されているか
- 退職・卒業したら削除してよいか
私物のスマホに会社のルート証明書を入れると、その端末の通信を会社側で検査できる状態になる場合があります。気になるときは管理者に確認しましょう。
入れてはいけない場面(知らないサイト・SMS・無料Wi-Fi)
次のような形で証明書やプロファイル(iPhoneの設定ファイル)のインストールを求められたら、入れずに画面を閉じてください。
- SMSやメールのリンク先で「セキュリティ強化のため証明書を入れてください」と表示される
- 宅配業者や銀行、携帯会社を名乗るメッセージから届いた
- 動画やアプリを「無料で使える」ようにする設定として配られている
- 無料Wi-Fiにつないだら、利用の条件として証明書のインストールを求められた
カフェや駅などの一般的なフリーWi-Fiは、メールアドレスの登録やボタンを押すだけで使え、CA証明書のインストールまでは求められません。提供元がはっきりしないのに証明書を求めるWi-Fiは使わないのが無難です。
フリーWi-Fiを使うときの注意点は、こちらの記事でも紹介しています。
入れた証明書を確認・削除する方法
入れてしまった証明書や、覚えのない証明書が気になるときは、次の場所から削除できます。
| 端末 | 削除の手順 |
|---|---|
| iPhone・iPad | 設定 → 一般 → VPNとデバイス管理 → 該当するプロファイルを選んで「プロファイルを削除」 |
| Android | 設定 → セキュリティ → 暗号化と認証情報 → 「ユーザー認証情報」、または「信頼できる認証情報」の「ユーザー」タブから選んで削除 |
Androidでは、ユーザー側にCA証明書が入っていると「ネットワークが監視されている可能性があります」といった通知が出ることがあります。会社の証明書で心当たりがあれば問題ありませんが、覚えがなければ削除の対象です。削除したあとは、念のためその端末でログインしたサービスのパスワードを変えておくと安心です。
2026年10月のeMudhra中間CAの問題とは
2026年10月、インドの認証局eMudhra(イーマドラ)の中間証明書8件で、本来は誰にも知られてはいけない秘密鍵が、公開されている情報から割り出せる状態だったことが分かりました。主なブラウザはすぐに対応しており、ふだんサイトを見るだけの人が特別な操作をする必要はほとんどありません。ここでは、何が起きたのか、利用者がやること、サイトの運営者や会社の担当者が確かめることを分けて整理します。
何が起きたのか
報道によると、研究者が10月17日にブラウザ各社へ報告しました。対象はWebサイト用(TLS用)が6件、ソフトウェアの署名用が2件です。eMudhraは、2025年4月に鍵を作る作業で弱い鍵ができてしまい、それが中間証明書の発行に使われたと説明しています。
| 日付 | 出来事 |
|---|---|
| 10月17日 | 研究者が報告。ChromeとFirefoxが同じ日のうちに対象の中間証明書を遮断 |
| 10月18日 | eMudhraが8件の中間証明書を失効させる |
| 10月19〜20日 | AppleとMicrosoftも遮断したと報じられる(公式な公表は未確認との指摘もある)。Mozillaが経緯の記録を公開 |
| 10月22日 | eMudhraが世界向けのSSL/TLS証明書事業からの撤退を発表。既存の顧客の証明書は無償で置き換えるとした |
秘密鍵が分かると、第三者がその中間認証局になりすまし、実在するサイトの偽の証明書をつくれてしまいます。偽の証明書があれば、本物と同じように鍵マークの出る偽サイトや、通信の盗み見ができるおそれがありました。一方で、インドのCERT-Inは10月21日時点で悪用を確認していないとしています。
一般の利用者がやること
ChromeとFirefoxは、あとから配る「無効にする証明書の一覧」(ChromeのCRLSet、FirefoxのOneCRL)で遮断したため、ブラウザの更新や再起動をしなくても反映されたと報じられています。そのうえで、利用者ができることは次のとおりです。
- スマホ・パソコンのOSとブラウザを最新に保つ(ふだんの自動更新で足りる)
- 証明書の警告が出たサイトでは、先へ進まない
- 「証明書の問題を直す」と称するアプリやプロファイルを入れない
今回の件で、自分の端末から証明書を手作業で消したり、信頼済みの一覧を触ったりする必要はありません。ソフトウェアの欠陥(脆弱性)をめぐる騒ぎで利用者が何をすべきかは、2026年10月のPHPの件でも整理しています。
サイト運営者・会社の担当者が確かめること
影響を受けやすいのは、ブラウザ以外の仕組みです。主なブラウザは、発行された証明書を公開の記録に残す「証明書の透明性(Certificate Transparency)」を求めるため、偽の証明書は使いにくいとされています。一方、業務システムや開発ツール、機器の多くはこの仕組みを強制せず、独自の証明書一覧を持つものは別に更新が要る場合があります。
- 自分のサイトの証明書の発行元に、eMudhraが含まれていないか
- 社内のシステムや機器が使う証明書の一覧が、更新されているか
- 使っている開発ツールや実行環境に、修正版が出ていないか
証明書の発行元は、ブラウザでサイトを開き、アドレスバー左のアイコンから証明書の詳細を表示すると「発行者」の欄で確かめられます。具体的な作業の手順は、証明書の発行元やサーバー会社、各ソフトウェアの公式の案内に従ってください。
よくある質問
- CA証明書とSSL証明書の違いは何ですか?
-
SSL証明書はサイトのサーバーに入っている証明書(サーバー証明書)のことで、CA証明書はそれを発行した認証局の証明書です。SSLは後継のTLSに替わっていますが、呼び名は今も「SSL証明書」が一般的です。
- ルート証明書の期限が切れるとどうなりますか?
-
そのルートにつながる証明書は確認に失敗します。2021年9月にLet’s Encryptの古いルート証明書が期限を迎えたときは、更新の止まった古い機器で一部のサイトが開けなくなりました。
- Wi-FiのCA証明書の欄に、選びたい証明書が出てきません
-
組織が独自の認証局を使っている場合は、配られた証明書を先にインストールする必要があります。Androidでは「暗号化と認証情報」の中の「証明書のインストール」から「Wi-Fi証明書」を選んで入れると、CA証明書の欄に表示されるようになります。
- 「この接続ではプライバシーが保護されません」と出たらどうすればいいですか?
-
原因には、証明書の期限切れ、ドメイン名の不一致、端末の時刻のずれ、偽サイトなどがあります。まず端末の日付と時刻を確かめ、それでも出るならそのサイトでログインや支払いをしないでください。
- eMudhraの件で、パスワードを変えたほうがいいですか?
-
主なブラウザは対応済みで、悪用も確認されていないと報じられています(2026年10月24日時点)。今回の件だけを理由に変える必要はないと考えられますが、使い回しているパスワードがあれば見直すよい機会です。
まとめ
CA証明書は、サイトの身元を保証する認証局の身分証明書で、ルート証明書と中間証明書がサイトのサーバー証明書を鎖のように支えています。
- ルート証明書はOSやブラウザに最初から入っていて、更新と一緒に入れ替わる
- Wi-Fiの設定では手順書のとおりに選び、指定がなければ「システム証明書を使用」とドメインを入れる
- 証明書のインストールは、会社や学校の管理者に案内されたときだけにする
- eMudhraの件は主なブラウザが対応済み。利用者はOSとブラウザの自動更新を続ける
CA証明書は、ふだんは端末が自動で使ってくれる仕組みです。自分で触るのはWi-Fiの設定と、管理者に案内されたときだけ。知らない相手から求められた証明書は入れない。この2点を覚えておけば十分です。
コメント