ニュースで「サプライチェーン攻撃」という言葉を聞いて、「自分には関係のない、大企業の話」と感じた人も多いのではないでしょうか。ところが実際には、部品メーカーへの攻撃で自動車工場が止まったり、病院の給食業者を入口に電子カルテが使えなくなったりと、暮らしに直結する被害がいくつも起きています。
この記事では、サプライチェーン攻撃の意味と3つの型、国内外の主な事例を順に整理します。そのうえで、個人や家庭でできることと、小さな会社が取引先として気をつけたいことをまとめました。
サプライチェーン攻撃とは、守りの固い本命の企業を直接狙わず、取引先・委託先・ソフトウェアの提供元など、つながりのある「守りの弱い入口」から侵入する攻撃のことです。
サプライチェーン攻撃とは?「守りの弱い入口から本命を狙う」攻撃
サプライチェーン攻撃は、攻撃者が最終的に狙う組織(本命)とつながっている別の組織や製品を先に攻め、そこを足がかりに本命へ入り込むサイバー攻撃です。独立行政法人情報処理推進機構(IPA)が2026年1月に公表した「情報セキュリティ10大脅威 2026」の組織編では、「サプライチェーンや委託先を狙った攻撃」が2位に選ばれました。2019年版で初めて選ばれてから8年連続8回目で、それだけ被害が続いている脅威です。
「サプライチェーン」は商品やサービスが届くまでのつながり
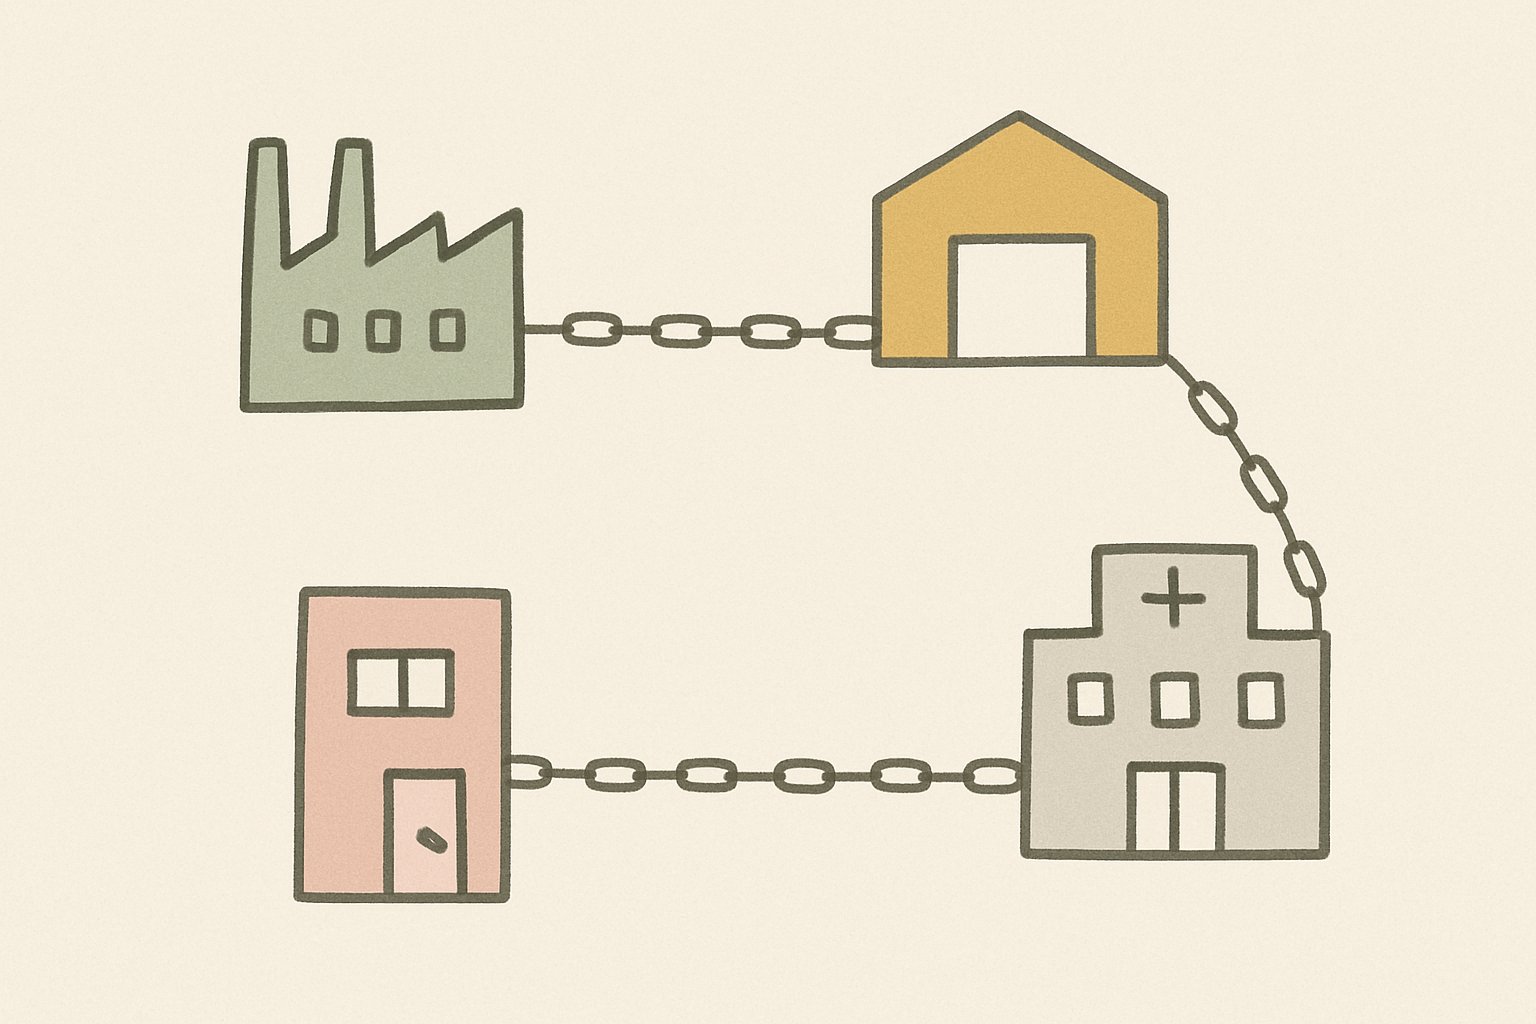
サプライチェーン(supply chain)は直訳すると「供給の鎖」で、原材料の調達から製造、物流、販売を経て商品が消費者に届くまでのつながりを指します。日本語では「供給網」とも訳されます。
セキュリティの分野では、この言葉をもう少し広く使います。部品を納める取引先だけでなく、システムの保守業者、印刷や給与計算の委託先、業務で使うソフトウェアやクラウドの提供元まで、「その組織が仕事をするうえで頼っている相手」全体が含まれます。鎖は一番弱い輪のところで切れる、というたとえのとおり、1か所の守りの甘さが全体を危うくするのがこの攻撃の怖さです。
なぜ本命を直接狙わずに取引先を狙うのか
大企業や病院、官公庁は、専任の担当者を置いて対策に予算をかけていることが多く、正面から侵入するのは手間がかかります。一方、取引先の中小企業や委託先は、人手や予算の都合で対策が追いついていない場合があります。攻撃者から見ると、守りの弱いところから入り、そこが持つ「本命への通り道」を使うほうが効率的なのです。
通り道になるのは、取引先との専用回線、保守業者の遠隔接続、委託先に渡している管理者用のアカウントなどです。本命から見ると「信頼している相手からの接続」なので、怪しまれにくいという特徴もあります。
サプライチェーン攻撃の3つの型
サプライチェーン攻撃は、どの「つながり」を入口にするかによって、大きく3つの型に分けて説明されることが多いです。取引先や委託先そのものを踏み台にする型、ソフトウェアに不正なコードを紛れ込ませる型、保守やクラウドなどのサービス提供者を経由する型です。まず違いを表で整理します。
| 型 | 入口になるもの | 被害の広がり方 |
|---|---|---|
| 取引先・委託先を踏み台にする型 | 部品メーカー、子会社、業務の委託先などのネットワークやアカウント | 取引先から本命の社内ネットワークへ入り込む |
| ソフトウェアに不正なコードを混ぜる型 | ソフトの更新ファイル、ソフトに組み込まれる部品(ライブラリ) | そのソフトを入れた利用者に一度に広がるおそれ |
| サービス提供者を経由する型 | システム保守業者、クラウドサービス、遠隔管理のツール | 同じ業者・サービスを使う複数の顧客に波及する |
取引先・委託先を踏み台にする型
もっとも典型的なのがこの型です。攻撃者はまず、本命と取引のある部品メーカーや子会社、委託先に侵入します。入口によく使われるのは、外から社内に接続するためのVPN機器やリモート接続機器の脆弱性(悪用されると攻撃に使われてしまうソフトウェアの弱点)や、使い回されたパスワードです。
侵入したあとは、本命とつながる回線やアカウントを使って奥へ進みます。本命に侵入しなくても、取引先の業務が止まるだけで本命の生産が止まることもあり、部品が1つ届かないと組み立てられない製造業では特に影響が大きくなります。
ソフトウェアの更新や部品に不正なコードを混ぜる型
2つ目は、ソフトウェアの開発元や配布の仕組みに入り込み、正規の更新ファイルやソフトの部品に不正なコードを紛れ込ませる型です。利用者はいつもどおり公式の更新を入れただけなのに、その中に仕掛けが入っている状態になります。正規の配布元を通ってくるため、利用者の側で見分けるのは困難です。
今のソフトウェアは、世界中の開発者が無償で公開している部品(オープンソースのライブラリ)を組み合わせて作られることが多く、その1つが狙われると無数のソフトに影響が広がりかねません。そこで、ソフトにどんな部品が入っているかを一覧にした「SBOM(ソフトウェア部品表)」を整える取り組みも進んでいます。
保守業者・クラウドなどのサービス提供者を経由する型
3つ目は、システムの保守を請け負う業者や、クラウドサービス、遠隔管理のツールを提供する事業者を経由する型です。保守業者は顧客のシステムに外から接続して作業するための入口を持っていることが多く、そこが乗っ取られると、複数の顧客に一度に被害が及びます。
海外では2021年7月、米Kaseya(カセヤ)社のIT管理ツールが悪用され、そのツールを使う管理サービス事業者を通じて、多数の企業にランサムウェアが広がりました。「専門の業者に任せているから安心」ではなく、任せている相手も攻撃の対象になりうる、という点がこの型の注意点です。
国内外の主な事例
サプライチェーン攻撃は、国内でも工場の停止や病院の診療停止といった目に見える被害を生んできました。ここでは、入口が取引先・委託先だった国内の3件と、ソフトウェアを経由した海外の2件を、調査報告や報道をもとに、侵入の入口に絞って整理します。
| 時期 | 事例 | 入口 |
|---|---|---|
| 2020年12月判明 | SolarWinds(米国) | IT管理ソフトの正規の更新ファイル |
| 2022年2〜3月 | 小島プレス工業 → トヨタ国内全工場停止 | 子会社のリモート接続機器 |
| 2022年10月 | 大阪急性期・総合医療センター | 給食事業者のシステムとVPN機器 |
| 2024年3月判明 | XZ Utils(オープンソース) | 広く使われる圧縮ソフトの部品 |
| 2025年10月 | アスクル | 業務委託先が使う管理者アカウント |
2022年 小島プレス工業 → トヨタの国内全14工場が停止
2022年2月26日、トヨタの取引先で樹脂部品などを作る小島プレス工業(愛知県豊田市)が、サーバーのウイルス感染と脅迫メッセージを確認しました。同社はシステムを止めて外部との通信を遮断し、部品の受発注ができなくなりました。その影響でトヨタは3月1日、国内全14工場・28ラインの稼働を1日停止し、約1万3000台の生産に影響が出たと報じられています。
同年3月末に公表された調査結果によると、侵入の起点は子会社でした。子会社が特定の外部企業との通信用に独自に使っていたリモート接続機器に脆弱性があり、そこから子会社、さらに本体のネットワークへ入り込まれたとされています。子会社の1台の機器が、国内最大の自動車メーカーの生産を止めた事例です。
2022年 大阪急性期・総合医療センター(給食事業者を経由)
2022年10月31日、大阪市の大阪急性期・総合医療センターがランサムウェアの被害を受け、電子カルテを含む基幹システムが使えなくなりました。外来診療や緊急以外の手術が止まり、通常の診療体制に戻るまでには長い時間がかかりました。
2023年3月にまとめられた調査報告書の概要によると、攻撃者は病院に給食を提供する事業者のシステムに、リモート保守用に設置されたVPN機器の脆弱性を突いて侵入した可能性が高いとされています。そこから病院内の給食サーバーへ入り、認証情報を盗んで基幹システムへ広がったと分析されました。診療と直接関係のない「給食」が入口になった点で、委託先の管理の大切さを示す例としてよく取り上げられます。
2025年 アスクル(委託先の管理者アカウント・多要素認証なし)
2025年10月19日、通販大手のアスクルがランサムウェアの被害を受け、受注や出荷が止まりました。アスクルの物流を利用していた無印良品やロフトのネット通販も一時停止し、1社の被害が他社のサービスにまで広がりました。同社は12月12日に調査結果を公表し、顧客や取引先などの情報約74万件が流出したと発表しています。
報道によると、攻撃の突破口は業務委託先が使っていた管理者アカウントの認証情報で、このアカウントには例外的に多要素認証が適用されていなかったと説明されています。攻撃者は2025年6月に最初の侵入をした後、数か月かけて社内に広がり、10月にランサムウェアを実行したとされます。
海外の例:SolarWinds(2020年)・XZ Utils(2024年)
ソフトウェアを経由する型の代表例が、2020年12月に明らかになった米SolarWinds(ソーラーウインズ)社の事件です。同社のIT管理ソフト「Orion」の正規の更新ファイルに不正なコードが仕込まれ、最大で約1万8000の顧客がそれを含む更新を入れたとされます。米国の政府機関や大手企業も含まれ、この言葉が広く知られるきっかけになりました。
2024年3月には、Linuxなどで広く使われる圧縮ソフト「XZ Utils」の一部の版に、遠隔から不正に操作できる仕掛け(バックドア)が見つかりました。攻撃者は長い時間をかけて開発に協力する立場を得たうえで仕掛けを入れたとみられ、広く出回る前に、動作の遅さを不審に思った開発者が気づいて発覚しました。
私たちの暮らしへの影響
サプライチェーン攻撃は会社と会社のあいだで起きる攻撃ですが、その影響は最終的に消費者や患者のところまで届きます。表に出る形は大きく2つあります。1つは、商品が届かない、診察が受けられないといったサービスの停止。もう1つは、直接取引したことのない会社から、自分の個人情報が流出したと知らされるケースです。どちらも、自分が直接使っている会社に落ち度がなくても起こりうるのが特徴です。
買い物・通院・物流が止まる
トヨタの事例では新車の生産が止まり、アスクルの事例では事業者向けの文具や日用品だけでなく、個人向けの通販や提携先のネットストアまで注文ができなくなりました。病院の事例では、救急以外の受け入れや予定していた手術が延期され、患者が別の病院へ移る必要も生じました。
ふだん使っている店やサービスの裏側には、物流会社やシステム会社が目に見えない形でつながっています。そのどこかが止まると、利用者には「なぜか買えない」「なぜか予約できない」という形で表れます。復旧の見通しは、各社の公式サイトのお知らせで確かめるのが確実です。
取引したことのない会社から「流出のお知らせ」が届く理由
個人情報の流出の連絡が、聞いたことのない会社の名前で届いて戸惑うことがあります。これは、自分が利用している会社や自治体が、ダイレクトメールの印刷・発送やコールセンター、システムの運用などを外部に委託しており、その委託先が攻撃を受けた場合に起こります。連絡は委託元の名前で来ることも、委託先の名前で来ることもあります。
注意したいのは、大きな流出事件に便乗した詐欺です。「補償をするので口座番号を入力して」「確認のためにパスワードを再設定して」といったメールやSMSで、偽のサイトに誘導する手口が出てきやすくなります。流出した情報がどう売買され、どんな手口に悪用されるのかは、次の記事で詳しくまとめています。
個人・家庭でできること
サプライチェーン攻撃の多くは企業どうしのつながりの中で起きるため、個人が攻撃そのものを防ぐことはできません。ただ、自分のスマホやパソコンが入口にならないこと、流出が起きたときの被害を小さくすること、便乗詐欺に引っかからないことは、個人でも取り組めます。どれも「これをすれば安全」というものではなく、被害に遭う可能性を下げるための基本です。ここでは「入口にならない」「使い回さない」「確かめる」の3つの習慣に分けて紹介します。
アプリやソフトは公式の入手先から入れ、更新を止めない
スマホのアプリは App Store や Google Play などの公式ストアから、パソコンのソフトは開発元の公式サイトから入れるのが基本です。検索広告やメールのリンクから「無料版」「最新版」を入れると、不正なプログラム入りの偽物をつかまされることがあります。ブラウザの拡張機能も、使わなくなったものは削除しておきましょう。
「正規の更新に仕掛けが入るなら、更新しないほうがいいのでは」と思うかもしれませんが、逆です。そうした事件の修正も更新で届き、多くの攻撃は修正済みの古い弱点を狙ってきます。OSやアプリの自動更新は止めずにおくのが現実的です。脆弱性と更新の関係は、PHPの事例を扱った次の記事でも解説しています。
パスワードを使い回さず、多要素認証を使う
委託先などから自分のIDとパスワードが流出しても、そのパスワードを他で使い回していなければ、被害はそのサービスだけで止まります。同じパスワードを使っていると、ほかのサービスでも次々にログインされるおそれがあります。覚えきれない場合は、スマホやブラウザのパスワード管理機能を使うと続けやすくなります。
あわせて、ログイン時にSMSのコードや認証アプリでの確認を求める「多要素認証(2段階認証)」を、使えるサービスでは有効にしておきましょう。アスクルの事例でも、多要素認証が外れていたアカウントが入口になったと説明されています。家庭のWi-Fiルーターも、管理画面のパスワードが初期設定のままになっていないか確かめておくと安心です。
「お知らせ」が届いたときの確かめ方
流出のお知らせやパスワード変更のお願いが届いたら、メールやSMSのリンクは開かず、自分でブックマークや公式アプリからそのサービスに入って、同じお知らせが出ているかを確かめます。電話をかけるときも、メールに書かれた番号ではなく、公式サイトに載っている窓口を使いましょう。
本物だった場合は、書かれた手順に沿ってパスワードの変更などをします。正規の事業者が、メールや電話で暗証番号やパスワードそのものを聞いてくることは、通常ありません。不安なときは、消費生活センターにつながる消費者ホットライン「188(いやや)」に相談できます。
小さな会社・個人事業主が取引先として気をつけること
サプライチェーン攻撃では、規模の小さな会社や個人事業主が「入口」として狙われることがあります。自社が直接の標的でなくても、自社を経由して取引先に被害が広がれば、取引の見直しや損害の問題に発展しかねません。逆に、基本的な対策をしていることは取引先からの信頼にもつながります。ここでは、狙われる理由、まず取り組みたい基本、国が準備している評価制度の3つを順に紹介します。
狙われるのは「規模が小さいから」
「うちのような小さな会社に、盗まれて困る情報はない」と考える人は少なくありません。しかし攻撃者が欲しいのは、その会社の情報そのものより、その会社が持つ大手の取引先へのつながりです。取引先と共有しているファイル、取引先のシステムに入るアカウント、やりとりしているメールの履歴などが、本命に近づく材料になります。
しかも小さな会社ほど、専任の担当者がいない、古い機器を使い続けているといった事情を抱えがちです。「狙われるはずがない」ではなく「つながりがあるから狙われる」と考えるのが出発点です。
まず取り組む基本(機器の更新・アカウントの管理・SECURITY ACTION)
事例を振り返ると、入口になったのはVPN機器やリモート接続機器の脆弱性、そして多要素認証のないアカウントでした。まずは外から社内へつながる機器を洗い出し、メーカーの更新情報を確かめて最新の状態にしておくことが基本です。使っていない接続口や、退職者・取引終了先のアカウントは削除し、管理者用のアカウントには多要素認証をかけましょう。具体的な設定は、機器のメーカーや契約しているIT業者の案内に従ってください。
何から始めればよいか分からない場合は、IPAの「SECURITY ACTION」が目安になります。中小企業が自ら対策に取り組むことを宣言する制度で、基本的な対策の「一つ星」と、より踏み込んだ「二つ星」があります。
経産省の「SCS評価制度」(★3・★4は2026年度末ごろ受付開始の予定)
経済産業省は、取引先に求めるセキュリティ対策の水準をそろえるため、「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」の準備を進めています。対策の段階を★3〜★5で示し、★3は広く知られた弱点を悪用する一般的な攻撃への備え、★4は供給の停止などサプライチェーンに大きな影響を与えうる企業を想定した備え、という位置づけが示されています。2026年3月時点の同省の案内では、★3・★4の申請の受付は2026年度末ごろ(2027年1〜3月ごろ)に始まる予定です。詳細は変わる可能性があるため、最新の情報は同省の公式資料で確かめてください。
攻撃を未然に防ぐための国の新しい仕組み「能動的サイバー防御」については、次の記事で解説しています。
よくある質問
- サプライチェーン攻撃とランサムウェアは何が違いますか?
-
サプライチェーン攻撃は「どこから入るか(入口)」の分類で、ランサムウェアは「入ったあと何をするか(手段)」の分類です。取引先から侵入してランサムウェアを仕掛けるように、両方が組み合わさることもよくあります。
- 知らない会社から個人情報流出のお知らせが届きました。本物ですか?
-
自分が利用している会社や自治体の委託先が被害を受けた場合、委託先の名前で届くことがあります。メールのリンクは開かず、自分で公式サイトを開いて同じお知らせが出ているかを確かめてください。
- サプライチェーン攻撃は英語で何といいますか?
-
英語では「supply chain attack」といいます。ソフトウェアを経由するものを特に「software supply chain attack(ソフトウェアサプライチェーン攻撃)」と呼び分けることもあります。
まとめ
サプライチェーン攻撃は、守りの固い本命を直接狙わず、取引先・委託先、ソフトウェアの提供元、保守業者などのつながりを入口にする攻撃です。IPAの「情報セキュリティ10大脅威 2026」では組織編の2位に選ばれ、国内でも部品メーカーを起点にした工場の停止、給食事業者を起点にした病院の診療停止、委託先のアカウントを起点にした通販の停止が起きてきました。
個人でも、アプリを公式の入手先から入れて更新を止めないこと、パスワードを使い回さず多要素認証を使うこと、届いたお知らせを公式の窓口で確かめることで、被害に遭う可能性を下げられます。
サプライチェーン攻撃は「つながり」の一番弱いところを突いてきます。自分がその弱いところにならないよう、日々の小さな習慣を積み重ねていくことが大切です。



コメント