「能動的サイバー防御」という言葉を、GMOの不正アクセスのニュースで初めて目にした方も多いのではないでしょうか。2026年10月1日に主な部分が始まったばかりの、国のサイバー攻撃対策の新しい仕組みです。
ひと言でいえば、攻撃で被害が出る前に、国が攻撃元のサーバーに対処できるようにする制度です。この記事では、制度の3つの柱、始まった時期、GMOが政府に適用を求めた件、そして「個人の通信は見られるのか」という疑問まで、2026年10月25日時点の情報で順に整理します。
個人に新しい義務はありません。また、企業や個人が自分で攻撃者に反撃してよくなる制度でもありません。攻撃元に対処するのは警察と自衛隊です。
能動的サイバー防御とは?被害の前に攻撃を止める仕組み
能動的サイバー防御は、サイバー攻撃を受けてから守るのではなく、攻撃の兆しをつかんだ段階で先回りして被害を防ぐ考え方です。英語では Active Cyber Defense(ACD)と呼ばれます。
日本では2025年に成立した法律で、国が攻撃に使われているサーバーにアクセスし、無害化することまで認められました。ここでは、これまでの守り方との違い、根拠となる法律、誤解されやすい「反撃」との違いの3点を押さえておきましょう。
これまでの「受け身の守り」との違い
これまでの対策は、ウイルス対策ソフトやファイアウォールで入口を固め、攻撃を受けたら原因を調べて塞ぐという流れが中心でした。守る側が手を打てるのは、基本的に自分のネットワークの内側だけです。
一方で攻撃者は、海外のサーバーや乗っ取った家庭用ルーターなどを踏み台にして、何度でも攻撃を仕掛けてきます。能動的サイバー防御では、平時から通信の流れを分析して攻撃に使われているサーバーを見つけ、被害が出る前にそのサーバーを使えなくします。家にたとえるなら、鍵を強くするだけでなく、空き巣の拠点そのものを先に押さえにいくイメージです。
根拠になる法律は「サイバー対処能力強化法」と「整備法」
制度のもとになっている法律は2本あります。1本目は「重要電子計算機に対する不正な行為による被害の防止に関する法律」で、略して「サイバー対処能力強化法」と呼ばれます。2本目は、警察官職務執行法や自衛隊法などをまとめて改正する「整備法」です。
2本とも2025年5月16日に成立し、5月23日に公布されました。ニュースでは「能動的サイバー防御法」と呼ばれることもありますが、これは通称です。正式な法律名に「能動的」という言葉は入っていません。
企業や個人が自分で反撃する制度ではない
「能動的」という言葉から、攻撃されたら誰でもやり返してよくなる、と受け取られることがあります。しかし、攻撃元のサーバーにアクセスする措置を行えるのは警察と自衛隊だけです。
民間の企業や個人が、攻撃者のサーバーに勝手に入り込む「ハックバック」は、今回の法律でも認められていません。他人のサーバーに無断でアクセスすれば、これまでどおり不正アクセスにあたるおそれがあります。ここでいう「能動的」は「攻撃する」ではなく「待たずに先回りする」という意味だと押さえておくと、ニュースが読みやすくなります。
3つの柱でわかる能動的サイバー防御のしくみ
制度は大きく分けて、(1)官民連携、(2)通信情報の利用、(3)アクセス・無害化措置という3つの柱と、それを見張るチェック役でできています。柱ごとに始まる時期が違い、2026年10月時点で動いているのは(1)と(3)です。
読み進めるときは、それぞれの柱で「誰が」「何をするのか」に注目すると整理しやすくなります。(1)の主役は電気や鉄道などのインフラ企業、(2)と(3)の主役は国です。
(1) 官民連携:基幹インフラ15分野の届出と報告
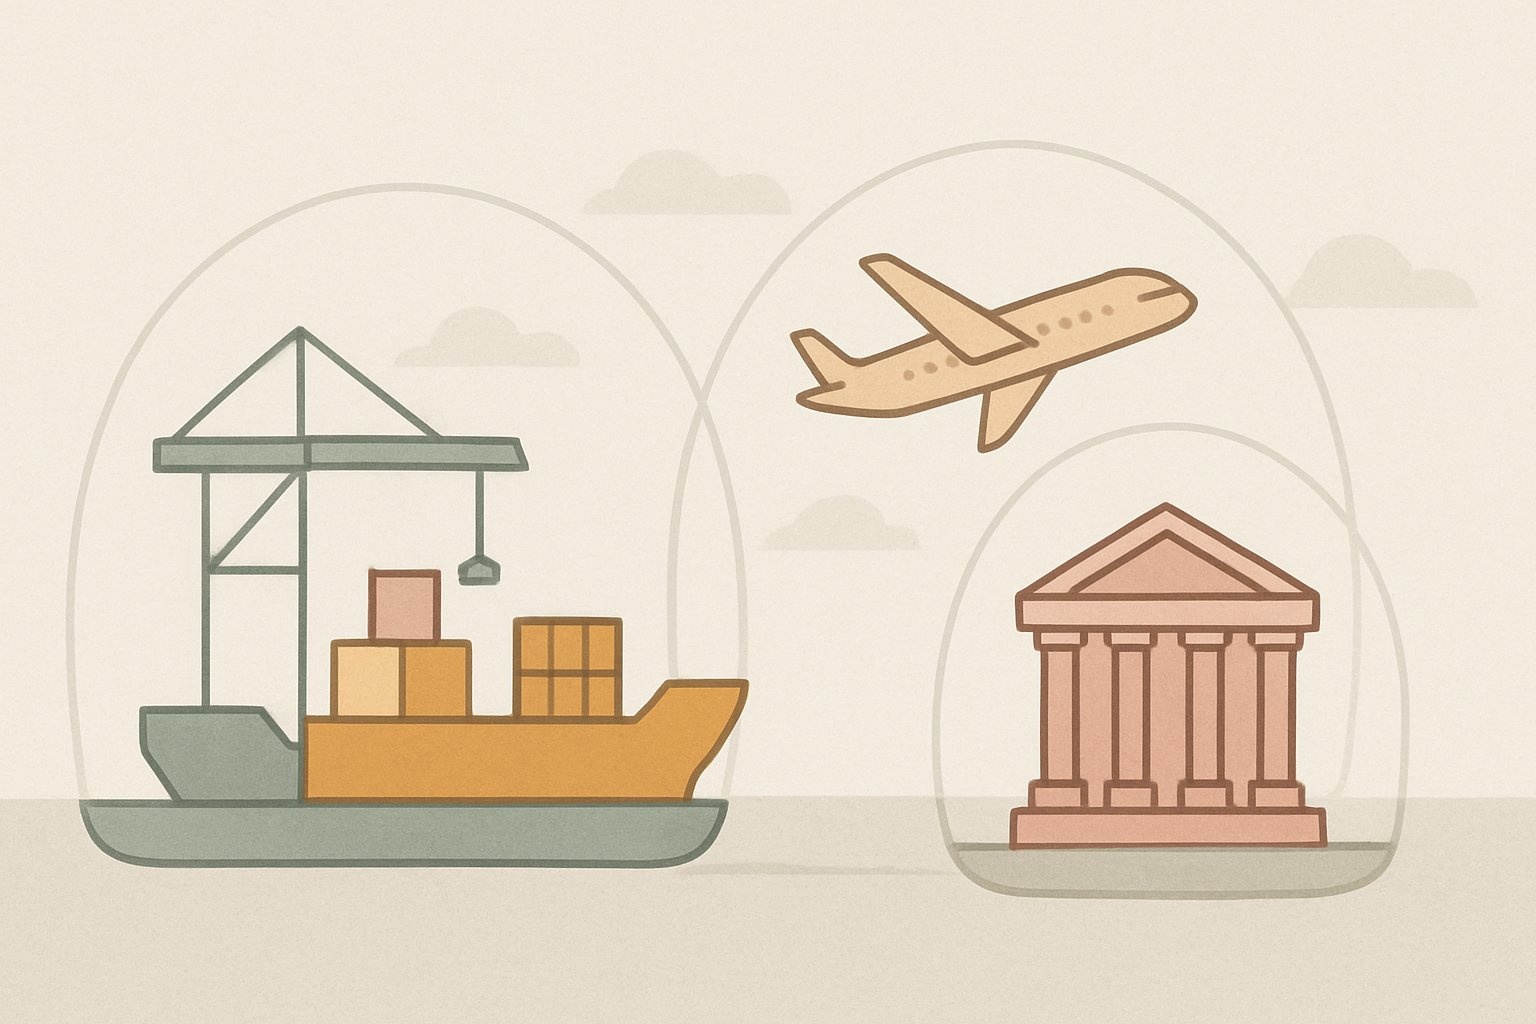
1つ目の柱は、国とインフラ企業が攻撃の情報を共有する仕組みです。対象は、電気、ガス、石油、水道、鉄道、貨物自動車運送、外航貨物、港湾運送、航空、空港、電気通信、放送、郵便、金融、クレジットカードの15分野です。このうち国が指定した事業者に義務がかかり、政府の施行説明資料では258事業者とされています。
指定された事業者は、重要な機器(特定重要電子計算機)を導入したら国に届け出ます。期限は導入から原則4か月以内で、施行時点で使っている機器は2027年3月31日までです。さらに、不正な通信を受けたなど攻撃の兆しに気づいた時点で、被害が出ていなくても報告する義務があります。報告は、速やかに出す速報と、30日以内に出す詳報の2段階です。代わりに国は、集めた情報をもとに攻撃の手口などを事業者へ提供します。
(2) 通信情報の利用:対象は機械的な情報で、開始はまだ先
2つ目の柱は、国が通信の情報を分析して、攻撃に使われているサーバーを見つける仕組みです。主な対象は、海外から日本に入ってくる通信、日本から海外へ出ていく通信、日本を経由する海外どうしの通信です。
分析に使うのは、IPアドレスや送受信の日時といった機械的な情報で、メールの本文のような通信の中身は分析の対象外とされています。国内どうしのやりとりは、同意によらない取得の対象から外されています。この柱の開始は、公布から2年6か月以内の政令で定める日で、遅くとも2027年11月22日までです。
(3) アクセス・無害化措置:警察と自衛隊が攻撃元に対処する
3つ目の柱が、能動的サイバー防御の中心です。攻撃に使われているサーバーに警察や自衛隊が遠隔でアクセスし、攻撃プログラムを止めたり消したりして使えなくします。これを「アクセス・無害化措置」と呼びます。
主に担うのは警察です。外国政府が関わるような、特に高度に組織的・計画的な攻撃には、内閣総理大臣の命令を受けた自衛隊が警察と共同で対処します。海外にあるサーバーへの措置は他国の主権に関わるため、国際法上どう説明するかが論点になってきました。政府は、国際法で認められる範囲内で行うと説明しています。この柱は2026年10月1日に始まりました。
チェック役の「サイバー通信情報監理委員会」
国が通信情報を扱い、他人のサーバーにまでアクセスする制度なので、行き過ぎを防ぐ独立したチェック役が置かれました。それが「サイバー通信情報監理委員会」で、2026年4月1日に内閣府の外局として発足しました。
委員は委員長を含む5人で、国会の同意を得て首相が任命します。初代委員長には、元札幌高裁長官の近藤宏子氏が就きました。委員会は、通信情報を取得するときの承認や、警察や自衛隊が行う無害化措置の事前承認を担います。急を要する場合は措置の後に通知する形も用意されており、運用が法律の範囲に収まっているかを継続して確認します。
いつから始まった?成立から施行までの時系列
能動的サイバー防御の主な部分は、2026年10月1日に始まりました。ただ、制度は一度に全部が動き出したわけではありません。2022年に方針が示されてから、組織づくり、チェック役の発足、事業者向けのルールの公布と、段階を踏んで準備が進められてきました。
下の表で全体の流れを確認してから、まだ始まっていない部分を見ていきましょう。日付は政府の資料と報道によるものです。
| 時期 | 出来事 |
|---|---|
| 2022年12月 | 国家安全保障戦略に、能動的サイバー防御の導入が盛り込まれる |
| 2024年11月 | 政府の有識者会議が、制度づくりに向けた提言をまとめる |
| 2025年5月16日 | サイバー対処能力強化法と整備法が成立(23日に公布) |
| 2025年7月1日 | 内閣サイバーセキュリティセンター(NISC)を改組し、国家サイバー統括室が発足 |
| 2026年4月1日 | サイバー通信情報監理委員会が発足 |
| 2026年5月28日 | 事業者の報告について定めた命令が公布される |
| 2026年10月1日 | 届出・報告の義務と、アクセス・無害化措置が始まる |
| 2027年3月31日 | 施行前から使っている重要な機器の届出の期限 |
| 2027年11月22日まで | 通信情報の利用が始まる(政令で定める日) |
国家サイバー統括室は、政府のサイバーセキュリティの司令塔です。2026年10月のPHPの脆弱性騒動でも、Xで注意を呼びかけていました。
まだ始まっていない部分
2026年10月25日時点で始まっていないのは、2つ目の柱である通信情報の利用です。攻撃に使われているサーバーを国が自ら見つけるための仕組みなので、制度の「目」にあたる部分はまだ本格的に動いていないことになります。
そのため当面は、事業者からの報告、警察の捜査、海外の機関との情報交換などが、攻撃元を突き止める手がかりになると考えられます。また、施行前から使っている機器の届出には2027年3月末までの猶予があります。事業者の側でも、制度への対応はこれから本格化する段階です。
GMOが能動的サイバー防御の適用を要請した件(2026年10月)
2026年10月24日、GMOインターネットが、自社サービスへの不正アクセスを受けて、政府に能動的サイバー防御の適用を緊急に要請したと発表しました。GMOは、施行後に民間企業から政府へ出された初めての要請になるとしています。
施行から1か月足らずで、この制度が一般のニュースに大きく出るきっかけになりました。ここでは、何が起きたのか、要請すれば発動されるのか、利用者は何をすればよいのかを順に見ていきます。内容は2026年10月25日時点の発表と報道によるもので、今後変わる可能性があります。
何が起きたのか(お名前.com デスクトップクラウドへの不正アクセス)
被害を受けたのは「お名前.com デスクトップクラウド」です。FXの自動売買ソフトを24時間動かすために借りる、ネット上のパソコン(VPS)のようなサービスです。
| 日付 | 出来事 |
|---|---|
| 10月20日 | 一部のサーバーで、不正なプログラムが置かれているのを確認 |
| 10月21日 | 全プランを順次停止。その後、一部の利用者から身に覚えのないFX取引の報告 |
| 10月24日 | 攻撃者とみられる者からの金銭要求を公表(応じない方針で、警察に捜査を依頼)。全利用者への一律5,000円の見舞金、不正取引の損失補償、政府への能動的サイバー防御の適用要請を発表 |
影響を受けた可能性があるのは最大2万6,739件のサーバーとされます。ただしこれは「対象になり得る数」で、不正アクセスが確認された件数ではありません。報道によると、攻撃者は金銭を払わなければ情報の公開やランサムウェア攻撃を行うと脅しています。GMOは侵害された基盤では再開せず、別の基盤での代替サービスを6か月間無償で提供するとしています。盗まれた情報が闇サイトで売買される流れについては、次の記事で解説しています。
要請すれば発動されるわけではない理由
アクセス・無害化措置を行うかどうかは、政府が判断します。企業から要請があれば自動的に発動される仕組みではありません。制度の主な目的は、国の機関や基幹インフラなどが使う重要な電子計算機への重大な被害を防ぐことにあり、政府は攻撃の重大性や緊急性を見て判断するとされています。警察が措置を行う場合は、監理委員会の承認も必要です。
GMOは、民間企業だけで高度な攻撃を防ぐのは難しいと訴えています。日本経済新聞によると、政府は国家サイバー統括室などを通じて被害の状況を聞き取り、対応を検討する見通しです。一方、読売新聞は政府側が慎重な姿勢だと報じました。2026年10月25日時点で、発動が決まったという発表はありません。
お名前.com の利用者がやること
デスクトップクラウドを使っていた方は、能動的サイバー防御が発動されるかどうかとは関係なく、自分の口座とアカウントを先に確かめておきましょう。次の4つが目安です。
- GMOの公式サイトのお知らせと、登録メールアドレスに届いた案内を読む
- FX会社の口座で取引履歴とログイン履歴を見て、身に覚えのない取引はFX会社とGMOに連絡する
- VPSの中に保存していたIDやパスワードと同じものを、ほかのサービスでも使っていたら変える
- 「見舞金の受け取り」「補償の手続き」をかたるメールやSMSのリンクから、個人情報を入力しない
大きな事件の直後は、本物そっくりの偽の案内が出回りやすくなります。手続きは、ブックマークしておいた公式サイトか、自分で検索した公式ページから進めると安心です。
私たちの暮らしへの影響は?個人の通信は見られるの?
一般の利用者に、新しい義務や手続きはありません。スマホの設定を変えたり、どこかに届け出たりする必要もありません。政府の資料でも、指定を受けていない企業や個人に直接の義務はないと整理されています。一方で、国が通信の情報を扱う点については、成立前から議論が続いてきました。
ここでは、個人にとって変わること・変わらないこと、「通信の秘密」をめぐる議論と政府の説明、勤め先や取引先として関わる場合の3つに分けて整理します。
個人に新しい義務はない
届出や報告の義務がかかるのは、国に指定された基幹インフラの事業者だけです。個人がスマホやパソコンに何かを入れたり、国に報告したりする必要はありません。
ただ、攻撃者は乗っ取った家庭用ルーターやネットワークカメラを、攻撃の踏み台に使うことがあります。そうなると、自分の機器が知らないうちに攻撃に加担してしまいます。ルーターやカメラの初期パスワードを変え、ファームウェアを更新しておくことは、制度とは別に自分でできる備えです。
「通信の秘密」をめぐる議論と政府の説明
憲法21条は「通信の秘密」を守ると定めています。国会の審議などでは、国が通信情報を扱うことがこの原則とぶつかるのではないか、運用が広がっていかないか、という懸念が示されました。
政府は、分析の対象はIPアドレスなどの機械的な情報で、メールの本文のような中身は扱わないと説明しています。国内どうしの通信が同意によらない取得の対象から外されていることや、独立した監理委員会が承認と監督を担うことも、懸念への手当てとされています。運用が始まった後にこうした説明どおりに動いているかは、監理委員会の活動や国会への報告で確かめていくことになります。
勤め先・取引先として関わる場合
指定を受けていない企業には、直接の義務はありません。ただし、基幹インフラの事業者と取引している会社や、システムの保守を請け負っている会社は、間接的に影響を受ける可能性があります。
指定された事業者は、攻撃の兆しに気づいた時点で報告しなければなりません。そのため、委託先にもログの保存や異常の早めの連絡を求める契約が増えると見られています。会社員として働く人なら、不審なメールを開いてしまったときの社内の連絡先や報告のルールを、一度確かめておくとよいでしょう。報告が早いほど、被害を小さく抑えやすくなります。
なぜ今導入されたのか:背景と海外の例
導入の背景には、サイバー攻撃が港や交通、金融など暮らしの土台を止めるほどになってきたことがあります。2022年12月の国家安全保障戦略は、サイバー分野の対応能力を「欧米主要国と同等以上に向上させる」と掲げ、その柱として能動的サイバー防御を位置づけました。
欧米ではすでに、当局が攻撃のインフラを止める動きが先に進んでいました。国内で起きた主な被害と、海外の具体的な例を順に見ていきます。
国内で起きた主な被害
2023年7月には、名古屋港のコンテナターミナルのシステムがランサムウェアに感染し、コンテナの搬入・搬出がおよそ2日半止まりました。日本最大級の貿易港で物流が滞り、サイバー攻撃が暮らしに直結することを示した出来事です。
2024年6月には、出版大手KADOKAWAのグループがランサムウェアの被害を受け、「ニコニコ動画」などのサービスが長期間止まりました。2024年末から2025年の年始にかけては、日本航空や大手銀行などに大量の通信を送りつけるDDoS攻撃が続き、便の遅れやネットバンキングにつながりにくい障害が出ています。
海外の「先手の防御」
よく知られている例が、2021年1月の「Emotet(エモテット)」の制圧です。欧州刑事警察機構(ユーロポール)の調整のもと、欧米8か国の当局が連携し、ウイルスを広めていた拠点のサーバーを押さえました。Emotetは日本でも2019年から2020年にかけて、取引先を装うメールで感染が広がっていました。
アメリカでは2024年1月、司法省が、中国政府の支援を受けているとされるハッカー集団「Volt Typhoon」に乗っ取られた国内の数百台のルーターから、裁判所の許可を得て不正なプログラムを遠隔で取り除いたと発表しました。日本ではこれまで、こうした措置を行う法律上の根拠がはっきりしていませんでした。今回の法律は、その空白を埋める位置づけです。
よくある質問
- 能動的サイバー防御は「先制攻撃」なのですか?
-
攻撃に使われているサーバーにアクセスして使えなくする措置で、相手の国そのものを攻撃するものではないと政府は説明しています。措置を行えるのは警察と自衛隊だけで、警察の措置には監理委員会の事前承認が必要です。
- 自分のスマホのメールやLINEの中身も見られますか?
-
通信情報の利用は、2026年10月25日時点ではまだ始まっていません(遅くとも2027年11月22日までに開始)。始まった後も、分析の対象はIPアドレスなどの機械的な情報で、本文のような中身は扱わないとされています。国内どうしのやりとりは、同意によらない取得の対象外です。
- 「能動的サイバー防御法」という法律があるのですか?
-
通称です。中心になる法律の正式名は「重要電子計算機に対する不正な行為による被害の防止に関する法律」で、略して「サイバー対処能力強化法」と呼ばれます。警察官職務執行法などを改正する「整備法」と合わせた2本が、制度の根拠です。
- GMOの件で、能動的サイバー防御は発動されたのですか?
-
2026年10月25日時点で、発動が決まったという発表はありません。政府は被害の状況を聞き取って対応を検討しているとされ、慎重な姿勢だとも報じられています。発動するかどうかは、攻撃の重大性や緊急性を見て政府が判断します。
- 自分や勤め先がサイバー攻撃の被害に遭ったら、どこに相談すればよいですか?
-
不正アクセスや乗っ取り、金銭の要求などの被害は、都道府県警察のサイバー犯罪相談窓口が相談先です。勤め先のパソコンやメールで異常に気づいたときは、自分で対処する前に社内の情報システムの担当者へ連絡しましょう。
まとめ
能動的サイバー防御は、攻撃で被害が出る前に、国が攻撃元のサーバーに対処できるようにする仕組みです。2026年10月1日に主な部分が始まり、GMOの要請をきっかけに広く知られるようになりました。
- 柱は(1)官民連携、(2)通信情報の利用、(3)アクセス・無害化措置の3つ
- 攻撃元に対処するのは警察と自衛隊だけ。企業や個人が反撃してよい制度ではない
- 届出・報告の義務は、指定された基幹インフラ15分野の事業者にかかる
- 行き過ぎを防ぐため、2026年4月にサイバー通信情報監理委員会が発足した
- GMOの要請に対して、2026年10月25日時点で発動は決まっていない
個人に新しい義務はありません。ルーターやカメラのパスワード変更と更新、怪しい案内のリンクを開かないことなど、ふだんの備えを続けることが、自分の機器を攻撃の踏み台にしないための近道です。


コメント