「nginx(エンジンエックス)に深刻な脆弱性」というニュースを見て、何のことか分からず不安になった人もいるのではないでしょうか。「自分のスマホやパソコンは大丈夫?」「ブログを置いているサーバーは対応が必要?」と気になっている人もいるはずです。
この記事では、2026年11月19日時点の公式発表と報道をもとに、「nginx2root」で何が起きたのか、nginxとは何か、利用者とサイト運営者がやることを整理します。
nginxは世界のウェブサイトの約3割で使われているサーバー用のソフトです。認証なしで外から乗っ取られるおそれのある脆弱性が見つかり、修正版(1.30.7/1.31.9)が出ました。スマホやパソコンを使うだけの人に必要な作業は基本的にありません。対応するのはサーバーを管理する側です。
nginxの脆弱性「nginx2root」で何が起きたのか
日本時間の2026年11月19日0時過ぎ(米国時間では18日)、ウェブサーバーのソフト「nginx」で、深刻な脆弱性がまとめて公表されました。開発元の米F5は同じタイミングで、計10件の脆弱性を直した修正版を公開しています。このうち5件は、条件がそろうと外部の攻撃者がログインなしでサーバー上のプログラムを動かせる(リモートコード実行)とされ、発見した研究チームは「nginx2root」と名付けました。「Nginx2Shell」と呼んでいる解説もありますが、同じ一連の脆弱性を指しています。ここでは、修正版の中身、最も深刻な1件の条件、悪用の状況と国内の動きの3つに分けて説明します。
修正版で直された5件の深刻な脆弱性
nginxの公式サイトは、安定版の「1.30.7」と開発版の「1.31.9」を公開し、それぞれで脆弱性を修正したと案内しています。nginxには、機能を早く取り入れる開発版(mainline)と、変更を絞って長く使う安定版(stable)の2つの系列があり、どちらにも修正が入りました。
5件を見つけたのは、セキュリティ企業Xintの研究チームです。報道によると、5件はどれも単独でリモートコード実行につながりうるもので、それぞれ発生する設定の条件が違います。WizやRapid7など、ほかのセキュリティ企業も一部を独自に見つけていたと伝えられています。攻撃が成功すると、nginxが動いている権限でサーバー上の命令を実行されるおそれがあります。サイトの改ざんや、そのサーバーを足場にしたさらなる侵入につながりかねない点が、深刻とされる理由です。
最も深刻なCVE-2026-123007(HTTP/2が有効なら対象)
5件の中で最も重いとされるのが「CVE-2026-123007」です。インターネット上の通信のしくみの一つ「HTTP/2」で、データの流れる量を調整する処理(フロー制御)に計算の誤りがあり、メモリを壊されるおそれがあります。HTTP/2を受け付ける設定になっていることが主な条件で、特別な設定がなくても対象になりうる点が重く見られています。
影響を受けるのは、2015年に出たバージョン1.9.5から1.31.8までと、約10年分のnginxにわたります。深刻度を示すCVSSの点数は、F5が10点満点の9.2としている一方、欧州連合の機関CERT-EUは8.1と記載しており、資料によって数字が分かれています。もう1件のHTTP/2の脆弱性「CVE-2026-123633」(1.19.7〜1.31.8が対象)も、研究者がコードの実行まで実証したと報告しています。
悪用の状況と国内の動き
CERT-EUは、実際の攻撃に悪用されたという報告は今のところないとしています。ただし、攻撃を再現する実証用のコード(PoC)がすでに公開されていると、複数のセキュリティ企業が伝えています。手口が知られた以上、修正版を当てていないサーバーが狙われるのは時間の問題と見られています。
国内では、国の国家サイバー統括室が11月19日未明にXで注意を呼びかけ、対象となる環境の運用管理者に速やかなアップデートを求めました。共同通信も「世界的サーバーソフトに脆弱性」として報じています。レンタルサーバー大手のエックスサーバーは同じ19日、暫定対策としてHTTP/2を一時的に止めると告知しました。報道によると、同社は発表の時点で、今回の脆弱性を悪用した攻撃や被害は確認していないとしています。
国家サイバー統括室が担う国のサイバー対策の全体像は、次の記事でまとめています。
nginx(エンジンエックス)とは
nginxは「エンジンエックス」と読む、ウェブサーバー用のソフトウェアです。私たちがブラウザでサイトを開いたとき、その注文を受けてページを送り返す側で動いています。だれでも無料で使えるオープンソースのソフトで、世界中のサイトや企業のシステムの土台になっています。ふだん名前を聞くことはほとんどありませんが、そのぶん脆弱性が見つかると影響の範囲が大きくなります。ここでは、ウェブサーバーの役割、よく比べられるApacheとの違いとシェア、身近なサービスとの関係の順に見ていきます。
ウェブサーバーの役割をお店にたとえると
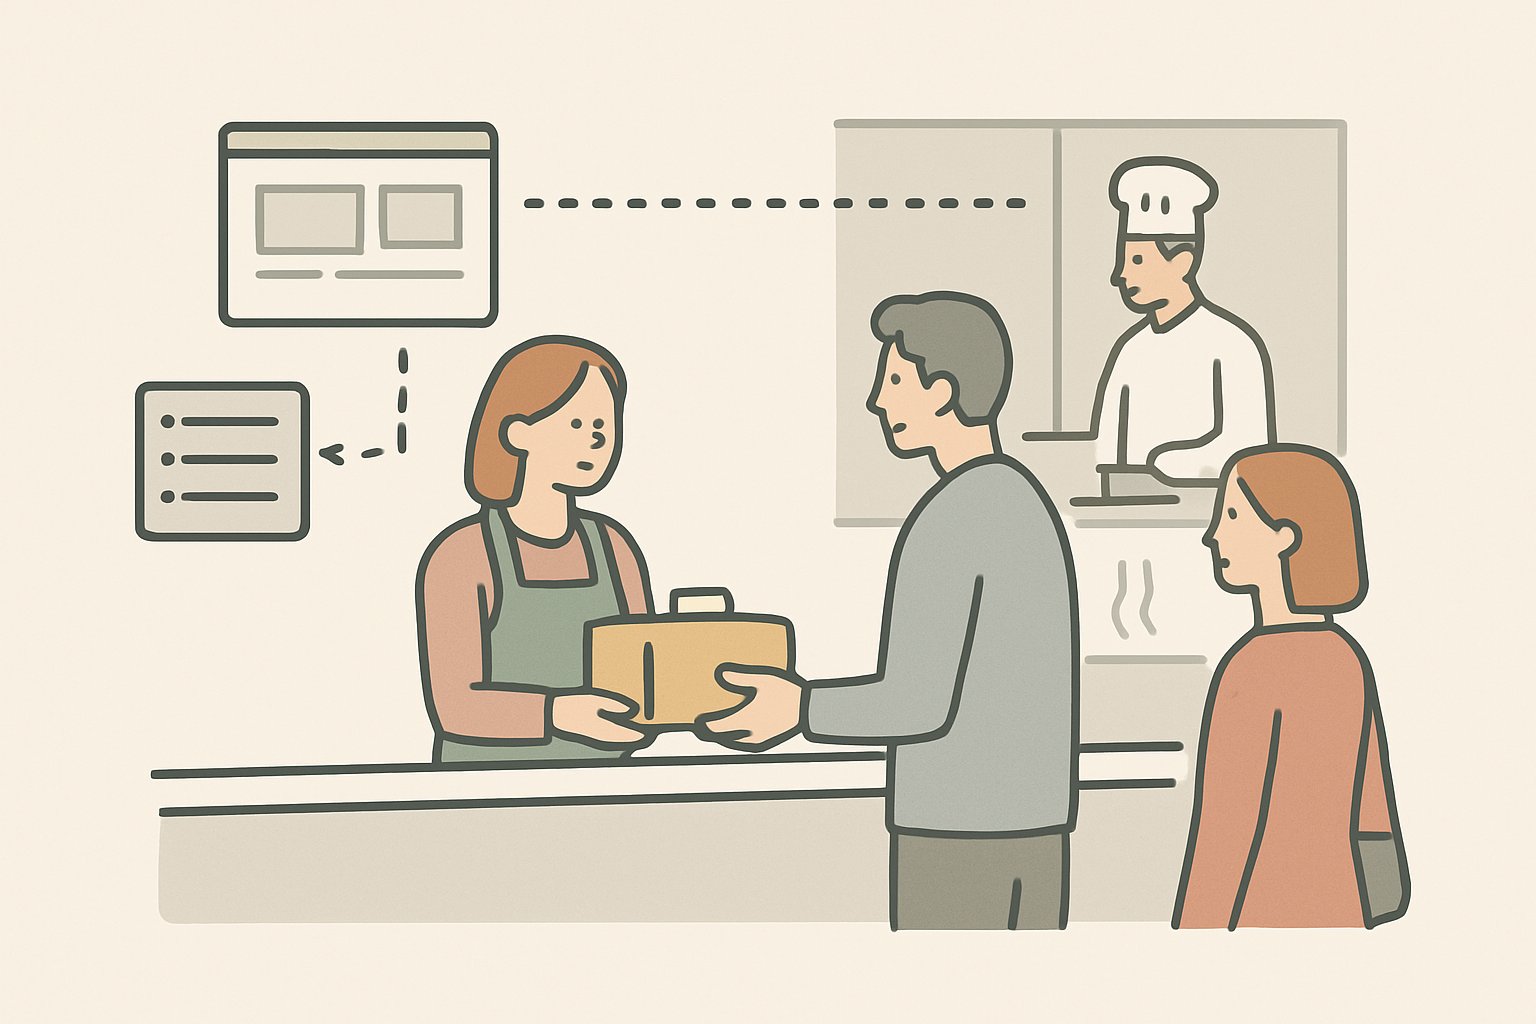
ウェブサーバーは、お店の受付係のような存在です。お客さん(ブラウザ)が「このページをください」と注文すると、受付係が棚から品物(ページの文章や画像)を取ってきて渡します。品物を自分で作れないときは、奥の厨房(WordPressなどのプログラム)に注文を回し、できあがったものを受け取ってお客さんに届けます。
nginxはこの受付を、少ない人数でたくさんのお客さんをさばくのが得意なソフトです。開発はロシアの技術者イゴール・シソエフさんが2002年に始め、2004年10月に一般に公開されました。2011年に開発会社のNGINX社ができ、2019年に米国のF5が約6億7,000万ドルで買収して、現在はF5が開発を担っています。
Apacheとの違いと世界のシェア
nginxとよく比べられるのが、より古くから使われてきたウェブサーバー「Apache(アパッチ)」です。Apacheは機能を追加しやすく、長く標準の座にありました。nginxは同時にたくさんの接続を受けても動作が重くなりにくい作りで、アクセスの多いサイトを中心に広がりました。最近は、手前にnginxを置いて受付をさせ、奥でApacheや別のプログラムを動かす組み合わせも珍しくありません。
ウェブ技術の利用状況を調べるW3Techsの集計では、2021年5月にnginxとApacheがともに33.8%で並び、nginxが首位になりました。2026年9月時点でも、使っているサーバーソフトが分かるサイトのうち約31%がnginxで、首位を保っています。今回のニュースが大きく扱われたのは、それだけ多くのサイトが同じソフトに頼っているためです。
身近なサービスとnginxの関係
nginxは、ニュースサイトや通販サイト、企業のホームページ、個人のブログを置くレンタルサーバーなど、さまざまな場所で使われています。ページを届けるだけでなく、通信を暗号化する入口や、アクセスを複数のサーバーに振り分ける係として使われることも多いソフトです。
ただし、あるサイトがnginxを使っているかどうかは、利用者の側からはふつう分かりません。今回の脆弱性も、私たちのスマホやパソコンに入っているアプリの問題ではなく、サイトを運営する側のサーバーの問題です。そのため、対応するのは各サービスの運営会社や、サーバーを管理している人ということになります。
公表から対応までの流れ
今回の脆弱性は、修正版の公開と同時に詳しい内容が明らかになり、その日のうちに国内の機関やサーバー会社が動きました。公表から暫定対策まで1日もかかっていません。一方で、nginxの脆弱性は2026年に入って何度も見つかっていて、今回が初めての騒ぎではありません。ここでは、公表当日の動きを時系列の表で確認したうえで、2026年のこれまでの修正の流れを振り返ります。過去の対応を知っておくと、今後サーバー会社から届く告知の意味も読み取りやすくなります。
11月19日(日本時間)の時系列
公式発表と報道をもとに、主な動きを日本時間で並べると次のとおりです。
| 日時(日本時間) | 出来事 |
|---|---|
| 11月19日 0時過ぎ | nginxの修正版(1.30.7/1.31.9)の公開とともに脆弱性が公表される(米国時間では18日) |
| 11月19日 未明 | 国家サイバー統括室がXで注意喚起し、運用管理者に速やかなアップデートを求める |
| 11月19日 未明 | 研究者やセキュリティ企業が詳細を公開。実証用のコードも出回る |
| 11月19日 3時ごろ〜4時15分ごろ | エックスサーバーが6つのサービスでHTTP/2を一時的に止め、HTTP/1.1に切り替える |
| 11月19日 | 共同通信などが国内向けに報道 |
エックスサーバーが止めた6つは、エックスサーバー、XServerビジネス、XServerショップ、XServerドライブ、XServer for WordPress、XServer Staticです。修正版への入れ替えがすむまでの暫定的な措置で、元に戻す時期は同社の続報で案内されます。
2026年はnginxの修正が続いている
nginxの深刻な脆弱性は、2026年に入ってから今回が初めてではありません。窓の杜などの報道によると、5月22日(現地時間)にはF5が致命的な脆弱性「CVE-2026-9256」を公表し、CVSSは今回と同じ9.2でした。6月17日には安定版1.30.3と開発版1.31.2で3件、7月にも1.30.4と1.31.3でさらに3件が修正されています。
6月には、さくらインターネットもHTTP/2の脆弱性への暫定対応としてHTTP/2を一時的に止め、7月に修正版の適用後に戻したと告知していました。今回のエックスサーバーの対応も同じ流れです。使う人が多いソフトほど調べる研究者も多く、弱点が見つかりやすい面もあります。修正のたびに更新を当て続けることが、運営する側の基本の対策になります。
一般の利用者がやること
サイトを見るだけの一般の利用者が、今回の件で自分の端末に何かをする必要は基本的にありません。nginxはサーバー側で動くソフトで、スマホやパソコンのアプリとして入っているものではないからです。ただし、サーバー会社の暫定対策の影響でサイトの表示が少し変わることがあるほか、話題になったニュースに便乗した詐欺には注意が要ります。ここでは、端末の作業が要らない理由、サイトが遅いと感じたときの考え方、便乗詐欺への備えの3つを紹介します。
スマホ・パソコンでの作業は基本的に要らない
今回の脆弱性を直すのは、サーバーにnginxを入れている運営者です。私たちがアプリを更新したり、パスワードを変えたりしても、この脆弱性そのものには関係しません。2026年11月19日時点で、この脆弱性による情報の流出を発表したサービスもありません。
もし利用しているサービスから「不正アクセスがあった」「パスワードを変更してください」という公式のお知らせが届いた場合は、その案内に従いましょう。お知らせが無い段階で、慌ててアカウントを消したりする必要はありません。なお、スマホやパソコンのOSとブラウザを最新に保っておくことは、今回の件とは別に、ふだんの備えとして大切です。
サイトが遅い・つながりにくいと感じたら
エックスサーバーのように、暫定対策としてHTTP/2を止めたサーバーでは、通信がひとつ前の方式のHTTP/1.1に切り替わります。ふつうのブラウザは自動でHTTP/1.1につなぎ直すため、サイトはそのまま見られます。ただ、画像の多いページなどでは、読み込みが少し遅くなることがあります。
表示が遅いと感じても、自分の端末の故障や設定の問題とは限りません。しばらく時間をおいてから開き直すか、サービスの運営元の告知を確認してみましょう。修正版への入れ替えがすめば、HTTP/2は元に戻される見込みです。HTTP/2を前提にした一部のアプリやサービスの連携は、止めている間うまく動かないことがあると指摘されています。
便乗した詐欺メールに注意
大きなセキュリティのニュースが出ると、それに便乗した偽のメールやSMSが出回りやすくなります。たとえば「サーバーの脆弱性によりアカウントが危険です」「至急こちらからログインして確認してください」といった文面で、偽のログイン画面に誘う手口です。
- メールやSMSのリンクからログインしない。公式アプリやブックマークから開く
- 「nginx」「脆弱性」を理由に、パスワードやカード番号の入力を求める連絡は疑う
- セキュリティソフトの購入や、知らないアプリのインストールを急がせる連絡は相手にしない
- 迷ったら、サービスの公式サイトのお知らせ欄に同じ内容が出ているかを確かめる
個人のサイト運営者がやること
ブログやお店のサイトを運営している人は、自分のサイトがどんなサーバーで動いているかによって、やることが変わります。レンタルサーバーを借りているなら、nginxの更新はサーバー会社の仕事で、利用者は告知の確認が中心です。VPSや自宅のサーバーなど、自分でnginxを入れて管理しているなら、修正版への更新は自分の責任になります。判断の目安として「サーバーの管理画面でソフトの更新を自分で操作したことがあるか」を考えてみてください。ここでは、2つの場合に分けたうえで、HTTP/2を止めることの意味を説明します。
レンタルサーバーなら、サーバー会社の告知を確認
共用のレンタルサーバーでは、nginxの更新や設定はサーバー会社がまとめて行います。利用者が自分でnginxを入れ替えることは、ふつうできません。まずは、契約しているサーバー会社のお知らせ欄やメールで、今回の脆弱性への対応が出ているかを確認しましょう。
エックスサーバーのように、HTTP/2の一時停止やメンテナンスが告知されている場合は、その期間中にサイトの表示速度が多少変わることがあります。WordPressなどサイト側のプログラムやプラグインは利用者の管理なので、これを機に最新版になっているかもあわせて見ておくと安心です。サイト側のプログラムの脆弱性については、2026年10月のPHPの件で、運営者がやることを詳しくまとめています。
VPS・自前のサーバーなら版数を確かめる
自分でnginxを入れているなら、使っている版数が修正版以降になっているかを確かめます。目安は次の表のとおりです。
| 系列 | 修正済みの版 | 主な脆弱性の対象範囲 |
|---|---|---|
| 安定版(stable) | 1.30.7 以降 | CVE-2026-123007:1.9.5〜1.31.8 |
| 開発版(mainline) | 1.31.9 以降 | CVE-2026-123633:1.19.7〜1.31.8 |
| 商用版(NGINX Plus) | F5の案内に従う | 系列ごとに修正版が分かれる |
注意したいのは、LinuxのOS(ディストリビューション)に付いてくるnginxを使っている場合です。OSの配布元が、版数の表記を変えないまま修正だけを取り込むことがあり、反対に修正版の配布がまだのOSもあると報じられています。版数の見た目だけで判断せず、OSの配布元が出しているセキュリティ情報で確かめましょう。更新の具体的な手順は、nginxの公式サイトや利用しているVPS会社の案内に従うのが確実です。
HTTP/2を止めるのは一時しのぎ
すぐに更新できないときの応急処置として、HTTP/2を止める方法が紹介されています。実際にエックスサーバーもこの方法を取りました。ただし、研究者の分析では、HTTP/2を止めて防げるのは5件のうちHTTP/2に関わる2件だけです。HTTP/3に関わる「CVE-2026-121810」(1.25.0〜1.31.8が対象)など、残りの3件は防げないとされています。
根本的に直すには、修正版への更新が欠かせません。HTTP/2の停止は、修正版を入れるまでの時間かせぎと考えるのが正確です。止めている間は表示速度や一部の機能に影響が出るため、修正版を入れたあとは設定を元に戻すことも忘れないようにしましょう。
よくある質問
- nginxの読み方は?
-
「エンジンエックス」と読みます。英語の「engine(エンジン)」と「x」を組み合わせた読み方で、ニュースでもこの読みで紹介されています。
- スマホやパソコンのアップデートは必要ですか?
-
今回の脆弱性はサーバー側のソフトの問題なので、サイトを見るだけの人が端末で行う作業は基本的にありません。ただし、OSやブラウザを最新に保つことは、ふだんの備えとして大切です。
- 実際に被害は出ていますか?
-
2026年11月19日時点で、CERT-EUは実際の攻撃に悪用されたという報告はないとしています。ただし実証用のコードが公開されているため、修正版を入れていないサーバーは早めの対応が求められています。
- WordPressのブログを書いているだけでも対応が必要ですか?
-
レンタルサーバーを借りている場合、nginxの更新はサーバー会社が行います。利用者はサーバー会社の告知を確認し、WordPress本体とプラグインを最新にしておけば十分です。自分でサーバーを管理している場合は、修正版への更新が必要です。
- 「nginx2root」と「Nginx2Shell」は別の脆弱性ですか?
-
どちらも2026年11月に公表されたnginxの同じ一連の脆弱性を指す呼び名です。発見した研究チームは「nginx2root」と名付け、解説する企業によっては「Nginx2Shell」と呼んでいます。
まとめ
2026年11月19日(日本時間)、世界のウェブサイトの約3割で使われているサーバーソフトnginxに、外から乗っ取られるおそれのある深刻な脆弱性「nginx2root」が公表され、修正版が公開されました。
- 修正版は安定版1.30.7と開発版1.31.9。計10件の脆弱性が直され、うち5件はリモートコード実行につながりうる
- 最も深刻なCVE-2026-123007は、HTTP/2が有効なら対象。2015年の1.9.5以降の約10年分が影響を受ける
- 悪用の報告はまだないが、実証用のコードは公開済み。国家サイバー統括室が注意を呼びかけた
- 一般の利用者は端末での作業は基本的に不要。便乗した詐欺メールに注意する
- レンタルサーバーの利用者は告知を確認。自分で管理している人は修正版へ更新し、HTTP/2の停止は一時しのぎと考える
サーバー会社の対応や修正版の配布の状況は、これからも変わっていきます。サイトを運営している人は、契約先やnginxの公式サイトの続報を確かめ、更新が出たら早めに当てるようにしましょう。





コメント